生成AIを業務に組み込みたいという要望は多くの企業で共通しています。一方で、入力したデータが外部に残らないか、誰がどのように利用したかを追跡できるか、社内のネットワークやID基盤と統合できるかといった懸念が導入のハードルになりがちです。Azure OpenAI Service は、こうした企業要件を満たしながら OpenAI 系のモデルを利用するためのマネージドサービスであり、Microsoft Entra ID による認証やプライベートネットワーク、監査ログ、コンテンツフィルタといったガバナンス機能を標準で備えています。
本記事では、2026年時点の Azure OpenAI Service を前提に、通常の OpenAI API との違い、セットアップと認証、デプロイ種別と料金設計、ガバナンス、そして実装例までを、導入を検討する立場から整理します。
Azure OpenAI Service とは何か
Azure OpenAI Service は、OpenAI が開発する GPT 系や埋め込み、音声、画像といったモデルを、Microsoft Azure のインフラ上でエンタープライズ向けに提供するサービスです。モデルそのものは OpenAI 由来ですが、実行環境は Azure のデータセンターであり、認証・課金・監視・コンプライアンスは Azure の枠組みに従います。
近年、Azure OpenAI Service は Azure AI Foundry(旧 Azure AI Studio)に統合されました。開発者は Foundry のモデルカタログから利用したいモデルを選び、デプロイを作成して、そのエンドポイントとデプロイ名を通じてアプリケーションから呼び出します。従来のように OpenAI 単体のモデルだけを扱うのではなく、他社モデルやオープンモデルも含めた選択肢の中から目的に合ったものを組み合わせられる点が特徴です。
利用できるモデルの世代
モデルカタログには複数世代のモデルが並び、用途に応じて使い分けます。代表的な区分は次のとおりです。
- 汎用の対話・生成モデル — GPT-4.1 や GPT-5 系など、文章生成や要約、コード支援に広く使えるモデル。
- 推論特化モデル — 複雑な推論や多段の思考を要するタスクに向いた o シリーズ系のモデル。
- 埋め込みモデル — text-embedding-3 系など、検索や RAG のためにテキストをベクトル化するモデル。
- 音声・画像モデル — 音声認識・合成や画像生成に対応するモデル。
モデルは随時追加・更新され、旧世代は非推奨化のスケジュールが提示されます。特定バージョンに固定してデプロイできるため、業務システムでは検証済みのバージョンを指定し、更新は計画的に行うのが基本です。
通常の OpenAI API との違い
OpenAI が直接提供する API と Azure OpenAI Service は、モデルの系譜こそ共通しますが、企業利用の観点でいくつか重要な差があります。導入判断では次の点が効いてきます。
認証とID基盤の統合
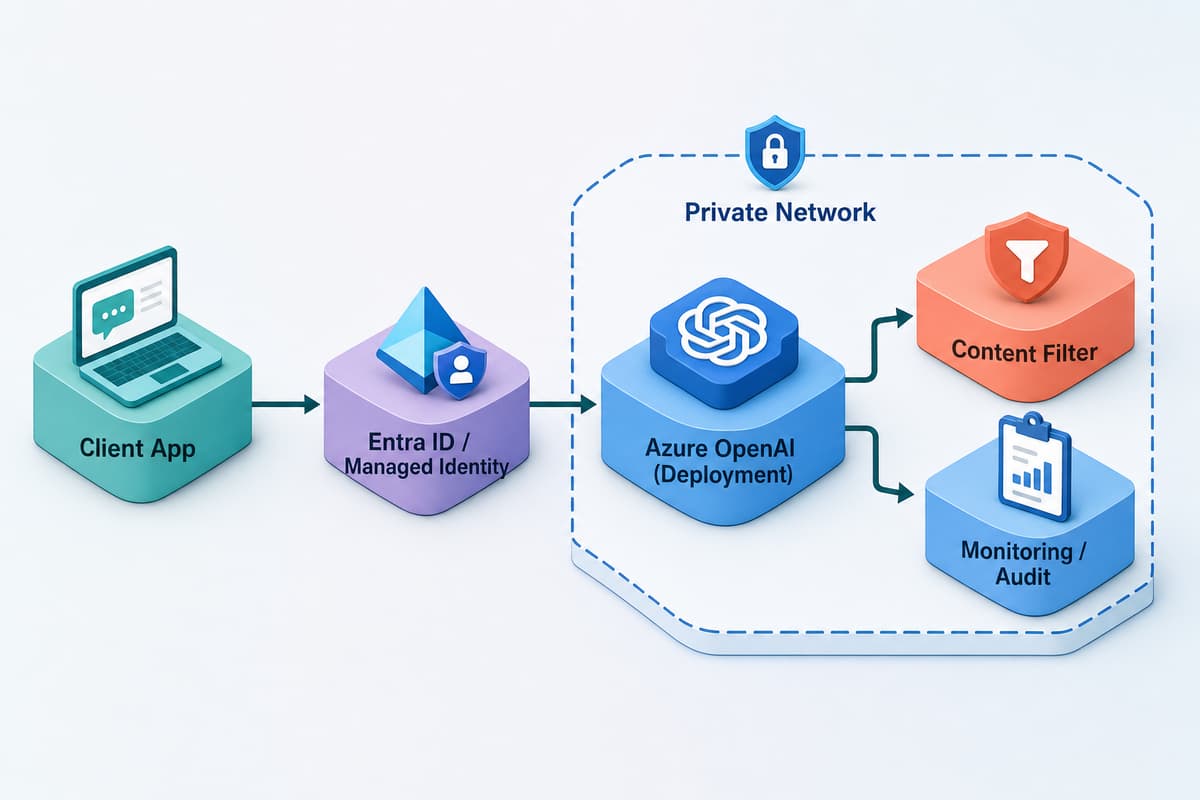
Azure OpenAI Service は Microsoft Entra ID(旧 Azure AD)と統合されており、既存の組織アカウントやアクセス権限の仕組みをそのまま流用できます。誰がどのリソースを使えるかを RBAC で細かく制御でき、API キーに依存しない運用が可能です。
データの取り扱い
Azure OpenAI Service では、プロンプトや生成結果が OpenAI や Microsoft のモデル学習に使われることはありません。データは契約とリージョンの範囲内で処理され、利用者のテナントに閉じた形で扱われます。データ所在を特定リージョンに限定したい要件にも、リージョン選択やデータ所在の保証で対応できます。
ネットワークとコンプライアンス
Private Endpoint による閉域接続、仮想ネットワーク統合、監査ログの取得など、Azure のセキュリティ機能を利用できます。各種コンプライアンス認証も Azure の枠組みで担保されるため、規制業種での採用がしやすくなります。
セットアップと認証
導入は Azure サブスクリプション上に Azure OpenAI(Azure AI Foundry)のリソースを作成することから始まります。リソースを作ったら、Foundry のモデルカタログから利用するモデルを選び、デプロイを作成します。デプロイには任意の名前を付け、アプリケーションからはこのデプロイ名を指定して呼び出します。
キーレス認証を基本にする
Azure OpenAI Service は API キーによる認証も可能ですが、企業システムでは Microsoft Entra ID と Managed Identity を用いたキーレス認証を推奨します。アプリケーションが動くリソース(App Service、Container Apps、仮想マシンなど)にマネージド ID を割り当て、その ID に対して「Cognitive Services OpenAI User」などの RBAC ロールを付与すれば、コードやconfigにキーを埋め込む必要がなくなります。キーの漏洩や失効管理のリスクを構造的に減らせる点が大きな利点です。
ネットワーク分離とアクセス制御
本番環境では、Private Endpoint を構成してエンドポイントを仮想ネットワーク内に閉じ、パブリックアクセスを無効化する構成が一般的です。加えて、RBAC で利用者と権限を最小限に絞り、監査ログを Log Analytics などに集約しておくと、アクセスの追跡と統制がしやすくなります。
デプロイ種別と料金の考え方
Azure OpenAI Service では、同じモデルでも複数のデプロイ種別を選べます。トラフィックの性質やコスト要件に応じて使い分けるのが要点です。
- Standard — 特定リージョンで従量課金により利用する基本形。開発や中小規模のワークロードに向く。
- Global Standard — グローバルな容量プールを使い、高い可用性とスループットを従量課金で得られる。多くの本番アプリの既定候補になる。
- Provisioned Throughput(PTU) — スループットを PTU 単位で予約し、安定した応答性能と予測可能なコストを確保する方式。高負荷や低レイテンシ要件のある基幹用途に向く。
- Batch — 即時性を要しない大量処理を、通常より低い単価でまとめて実行する方式。夜間バッチや大規模なデータ処理に向く。
従量課金と予約の対比
料金の基本は入力・出力トークンに対する従量課金です。利用量が読みにくい初期段階や変動の大きいワークロードでは、Standard / Global Standard の従量課金が扱いやすくなります。一方、トラフィックが定常化し、応答性能とコストの安定が重要になった段階では、PTU による予約でスループットを確保し、単価と挙動を予測可能にする選択が有効です。実運用では、定常分を PTU で確保しつつ、ピークや実験用途を従量課金で吸収するといった組み合わせも取られます。
ガバナンスと安全性
生成AIを組織に展開するうえで、性能と同じくらい重要なのが統制です。Azure OpenAI Service は、この領域の機能を標準で備えています。
コンテンツフィルタと Responsible AI
入力と出力に対して、暴力・ヘイト・性的表現・自傷などのカテゴリでコンテンツフィルタが働きます。フィルタの強度はデプロイ単位で調整でき、業務要件に応じて緩めたり、承認プロセスを経て特定カテゴリを制御したりできます。Microsoft の Responsible AI の枠組みに沿った運用が可能です。
監査とデータの所在
API 呼び出しは診断ログとして取得でき、いつ・どのリソースが・どのデプロイを使ったかを追跡できます。前述のとおり、プロンプトや応答がモデル学習に利用されることはなく、データはリージョンとテナントの範囲で扱われます。データ所在に関する規制がある場合は、リージョン選択とネットワーク分離を組み合わせて要件を満たします。
実装例(Python)
実装は OpenAI 公式 SDK に Azure のエンドポイントとデプロイ名を指定する方式が扱いやすく、キーレス認証と組み合わせられます。次の例は、Managed Identity(開発時は Azure CLI ログイン)を使って Entra ID のトークンを取得し、チャット補完を呼び出すものです。
import os
from azure.identity import DefaultAzureCredential, get_bearer_token_provider
from openai import AzureOpenAI

# Entra ID のトークンプロバイダー(キーレス認証)
credential = DefaultAzureCredential()
token_provider = get_bearer_token_provider(
    credential, "https://cognitiveservices.azure.com/.default"
)

client = AzureOpenAI(
    azure_endpoint=os.environ["AZURE_OPENAI_ENDPOINT"],
    azure_ad_token_provider=token_provider,
    api_version="2024-10-21",
)

response = client.chat.completions.create(
    model=os.environ["AZURE_OPENAI_DEPLOYMENT"],  # デプロイ名を指定
    messages=[
        {"role": "system", "content": "あなたは社内業務を支援するアシスタントです。"},
        {"role": "user", "content": "四半期報告の要約テンプレートを提案してください。"},
    ],
    temperature=0.3,
)

print(response.choices[0].message.content)
ここで model に渡すのはモデル名ではなくデプロイ名である点に注意が必要です。azure_endpoint はリソースのエンドポイント URL、api_version は利用する API のバージョンを指定します。本番では DefaultAzureCredential がマネージド ID を、ローカル開発では Azure CLI のログイン情報を自動的に選択するため、環境ごとにコードを変える必要がありません。
まとめ
Azure OpenAI Service の価値は、単に GPT 系モデルが使えることではなく、企業が求める認証・ネットワーク・監査・データ統制を満たしたうえで生成AIを運用できる点にあります。Azure AI Foundry のモデルカタログから目的に合ったモデルを選び、Standard から PTU までデプロイ種別を使い分け、Entra ID と Managed Identity によるキーレス認証で安全性を担保する。この設計を最初に固めておくことが、小規模な検証から全社展開へ無理なく進めるための土台になります。
導入の順序としては、限定した業務でユースケースを検証し、コストとログの傾向を把握したうえで、定常化した用途を PTU に寄せていく進め方が現実的です。ガバナンス設計を後追いにせず、認証・ネットワーク・監査を初期から組み込むことが、安全で持続的な運用につながります。
エンハンスド株式会社では、Azure 上での生成AI基盤の構築を支援しています。Azure AI Foundry を用いたモデル選定、Entra ID と Managed Identity によるキーレス認証、Private Endpoint によるネットワーク分離、PTU を含むコスト設計、そして .NET アプリケーションへの組み込みまで、要件定義から本番運用までを一貫してサポートします。安全に生成AIを業務へ組み込む構成をお考えの際は、お気軽にご相談ください。
関連サービス
- クラウドネイティブ & 移行 - Azure / AWS でクラウドネイティブな設計と移行を支援
- モダンWeb開発支援 & 内製化 - C# と Next.js / Blazor でモダンな開発と内製化を支援
- レガシーシステム モダナイゼーション - レガシー資産を分析し、最新 .NET への安全な移行を支援
このテーマの全体像は .NET × AI 活用 完全ガイド にまとめています。
この記事をシェア
関連記事
.NET × Azure OpenAI で作る RAG 実装ガイド
RAG(Retrieval-Augmented Generation、検索拡張生成)は、LLM の生成能力に社内文書などの外部知識を組み合わせ、最新かつ根拠のある回答を生成する手法である。…
.NET × AI 活用 完全ガイド — アプリ組み込みからAI駆動開発まで
AI を「アプリに組み込む」側と、AI で「開発そのものを速くする」側——その両方をまとめた入り口ページです。 Azure OpenAI や RAG の実装、各種 LLM API の統合、…
Azure OpenAI と AI Search で作る RAG の実装ガイド
大規模言語モデルは一般的な知識には強い一方で、社内規程や製品仕様、契約書といった組織固有の情報は持ちません。この差を埋める手法が RAG(Retrieval-Augmented Generation、…